


Apagão mundial é boato, mas ataques cibernéticos no setor elétrico são risco real, alerta especialista
 Fábio Alves
Nov 14, 2026
39
0
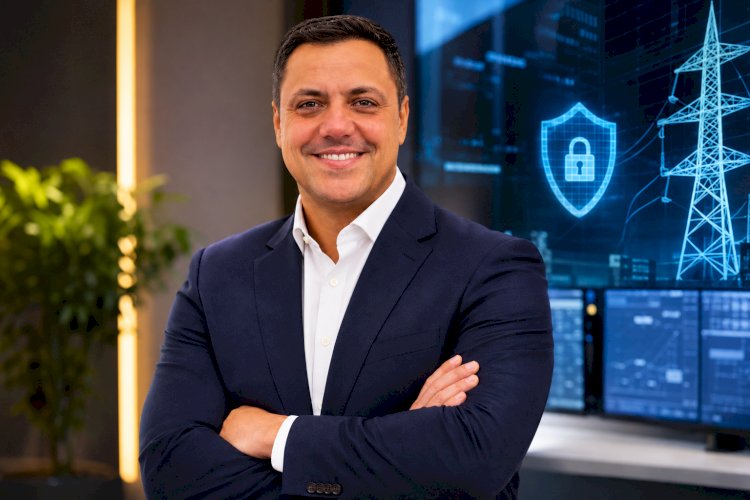

Daniel Peres, executivo de cibersegurança, explica por que o risco ao setor elétrico é real e por que a previsão de um blecaute mundial com data marcada não se sustenta
A previsão de que o planeta ficaria sem energia a partir de 17 de novembro, espalhada pelas redes sociais nos últimos dias, é falsa. A Defesa Civil Nacional já desmentiu a teoria, que costura um episódio de “Os Simpsons” a um teste rotineiro do sistema de alertas de emergência dos Estados Unidos. Isso não quer dizer, porém, que a rede elétrica esteja imune a hackers. Ofensivas digitais já deixaram centenas de milhares de pessoas sem luz e o setor convive com tentativas de invasão de forma permanente.
Para Daniel Peres, executivo com mais de 17 anos de experiência em cibersegurança e atuação na proteção de ambientes de TI e de tecnologia operacional no setor de energia, a confusão nasce justamente da mistura entre um risco verdadeiro e um cenário fantasioso. “É possível provocar uma interrupção de energia por meio de uma invasão digital e isso já aconteceu. Só que os casos bem-sucedidos foram planejados durante meses, executados por grupos com apoio estatal e tiveram impacto localizado e temporário”.
Os episódios documentados se concentram na Ucrânia. Em dezembro de 2015, invasores ligados à Rússia entraram nos sistemas de distribuidoras e abriram disjuntores remotamente, deixando cerca de 225 mil consumidores no escuro por algumas horas. No ano seguinte, um malware desenvolvido especificamente para equipamentos da rede elétrica, batizado de Industroyer, cortou parte do fornecimento de Kiev por aproximadamente uma hora. Em 2022, uma versão atualizada da ferramenta, o Industroyer2, foi identificada e neutralizada antes de produzir o estrago pretendido.
No Brasil, ransomware, espionagem e tentativas de intrusão fazem parte da rotina das empresas do setor. Em 2021, a Copel e a Eletronuclear, então subsidiária da Eletrobras, sofreram ataques de sequestro de dados que comprometeram sistemas corporativos sem interromper o abastecimento. Segundo Peres, esses casos mostram onde está a ameaça mais frequente. “O dano costuma ficar restrito à TI, em sistemas administrativos, de faturamento e de atendimento e não alcança o controle da operação”.
Um blecaute nacional ou global provocado por hackers, no entanto, é outra conversa. O especialista considera plausíveis incidentes pontuais e regionais, mas enxerga como muito improvável um colapso dessa escala. Pesa contra esse cenário a própria arquitetura do sistema, formado por milhares de ativos de operadores e fabricantes diferentes, sem um ponto único cuja queda derrube todo o resto. Os sistemas que comandam a operação costumam ficar isolados da rede corporativa e da internet, ainda que essa barreira não seja infalível: na Ucrânia, os invasores chegaram aos controles a partir dos computadores administrativos. Há ainda a coordenação do Operador Nacional do Sistema Elétrico (ONS), que mantém monitoramento permanente e protocolos para isolar falhas e restabelecer a carga por etapas.
Somam-se a isso o custo e a complexidade da empreitada. “Uma ofensiva desse porte exige acesso prévio e simultâneo a vários operadores e conhecimento profundo de sistemas industriais. Isso está ao alcance de poucos atores estatais e eles não anunciam datas em redes sociais”.
Peres chama atenção para um padrão que se repete a cada grande desligamento: nas primeiras horas, surge a hipótese do ataque cibernético e quase sempre a explicação se revela técnica. Foi o que se viu na Península Ibérica em abril de 2025. As autoridades portuguesas declararam não haver suspeita de ataque informático e ainda assim circularam publicações atribuindo o episódio a grupos russos. “A causa de um apagão só se confirma com perícia técnica, nunca com especulação”.
Na avaliação do executivo, as duas mensagens precisam caminhar juntas. A exposição do setor elétrico é concreta e pede investimento contínuo em defesa digital. Sem fundamento é a ideia de uma pane mundial com dia marcado e anunciada na internet. “De real, esse boato traz apenas o risco de golpes que exploram o medo das pessoas”.









Comentários (0)
Comentários do Facebook